Domain pepitarock.de kaufen?
Wir ziehen mit dem Projekt
pepitarock.de um.
Sind Sie am Kauf der Domain
pepitarock.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pepitarock.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **

Ähnliche Suchbegriffe für Intrusion Detection System
Top-Angebote
Produkte zum Begriff Intrusion Detection System:
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie kann man ein effektives Intrusion Detection System in einem Unternehmensnetzwerk implementieren, um die Sicherheit vor unerlaubten Zugriffen zu gewährleisten?
1. Implementierung eines Netzwerk-Monitoring-Tools zur Überwachung des Datenverkehrs. 2. Einrichtung von Alarmen für verdächtige Aktivitäten und ungewöhnliche Muster. 3. Regelmäßige Aktualisierung und Anpassung des IDS, um neue Bedrohungen zu erkennen. **
Wie können Unternehmen effektiv ihre Netzwerke vor unerlaubten Zugriffen schützen und welchen Beitrag kann ein Intrusion Detection System dazu leisten?
Unternehmen können ihre Netzwerke effektiv vor unerlaubten Zugriffen schützen, indem sie Firewalls, Verschlüsselungstechnologien und regelmäßige Sicherheitsupdates implementieren. Ein Intrusion Detection System kann dazu beitragen, verdächtige Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und potenzielle Sicherheitsvorfälle frühzeitig zu identifizieren, um schnelle Gegenmaßnahmen ergreifen zu können. Durch die Kombination von präventiven Maßnahmen und proaktiven Sicherheitslösungen wie einem Intrusion Detection System können Unternehmen ihre Netzwerke effektiv schützen und die Sicherheit ihrer Daten gewährleisten. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Intrusion Detection System:
-
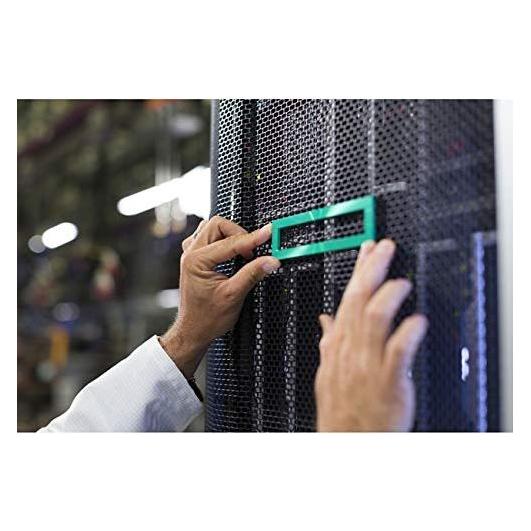
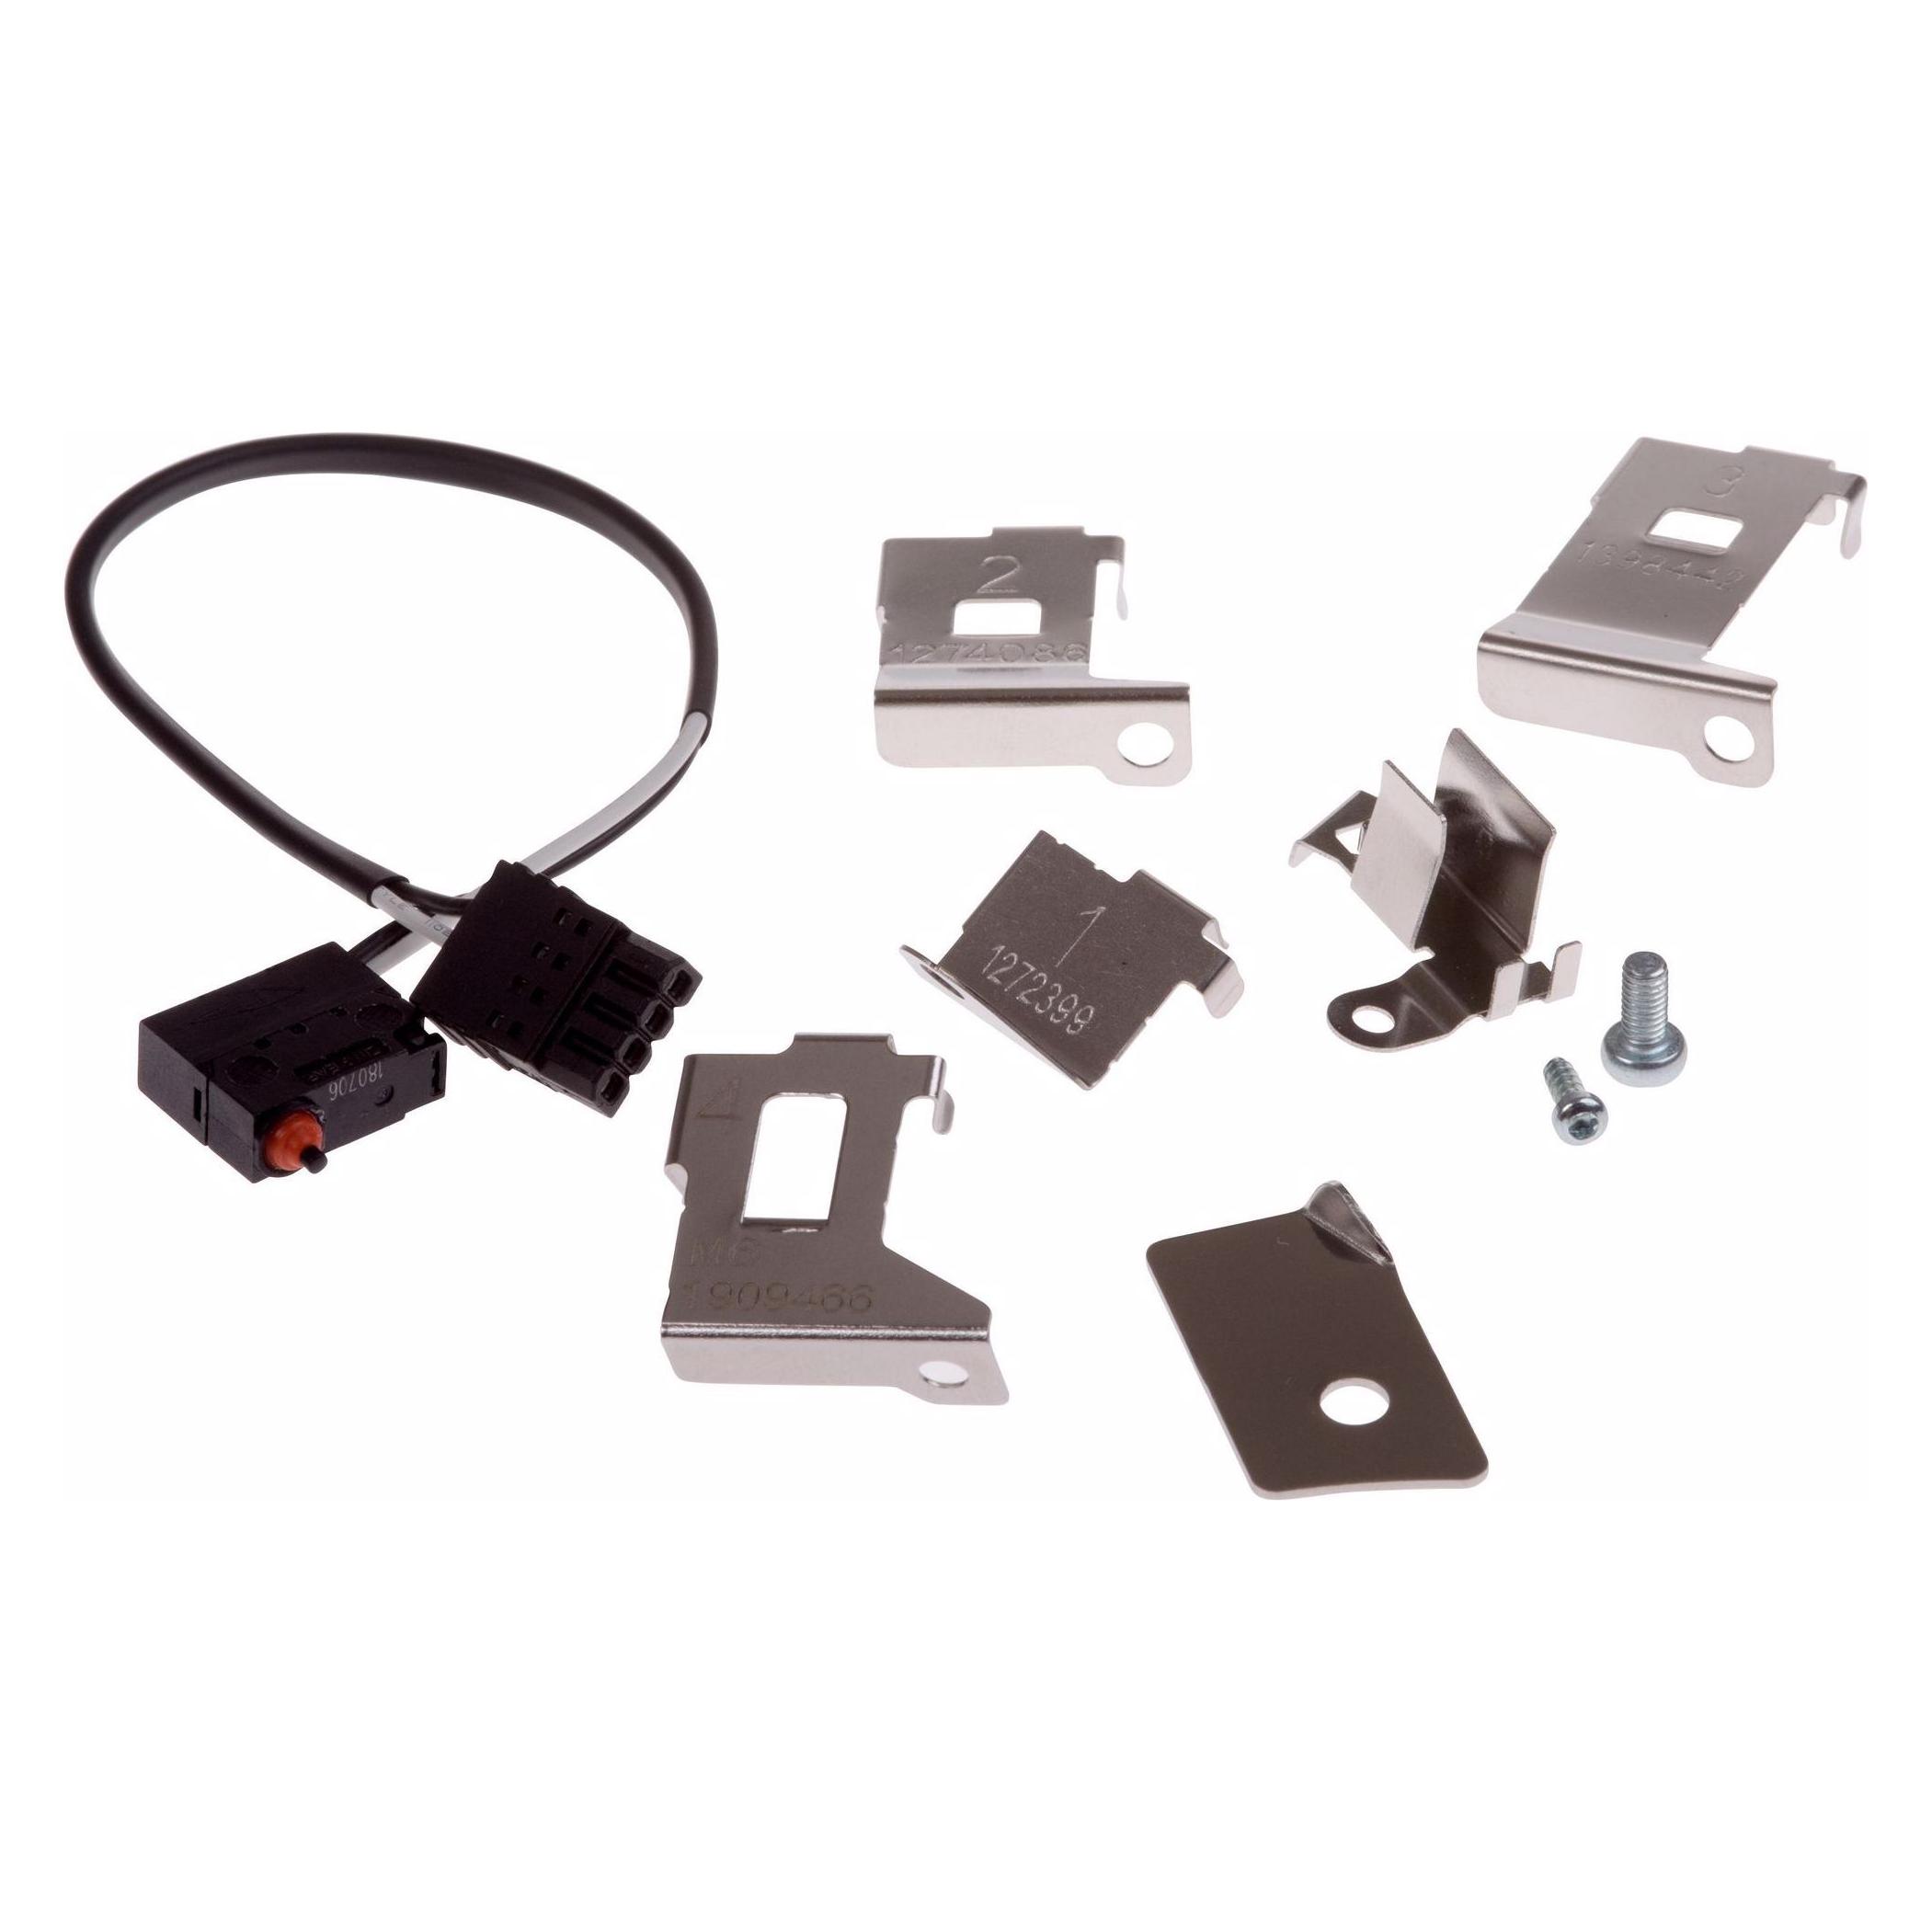
HPE E Chassis Intrusion Detection Kit to ProLiant DL360 G10, Server ZubehörDas E Chassis Intrusion Detection Kit für den HPE ProLiant DL360 G10 ist eine spezialisierte Sicherheitslösung, die entwickelt wurde, um unbefugte Zugriffe auf den Server zu erkennen und zu melden. Dieses Kit ist ein unverzichtbares Zubehör für Unternehmen, die Wert auf die Sicherheit ihrer IT-Infrastruktur legen. Es bietet eine zuverlässige Möglichkeit, potenzielle Bedrohungen frühzeitig zu identifizieren und zu verhindern, dass unautorisierte Personen physischen Zugriff auf die Serverhardware erhalten. Die Installation des Kits ist unkompliziert und es ist speziell für die ProLiant DL360 G10-Modelle konzipiert, um eine nahtlose Integration zu gewährleisten. Mit diesem Kit können Unternehmen ihre Sicherheitsrichtlinien stärken und das Risiko von Datenverlusten oder -beschädigungen minimieren. - Erkennung von unbefugtem Zugriff auf den Server - Spezifisch für HPE ProLiant DL360 G10 entwickelt - Einfache Installation und Integration in bestehende Systeme.60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es in Bezug auf die Sicherheit von Computernetzwerken?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Angriffe zu identifizieren. IDS bietet einen proaktiven Ansatz zur Erkennung von Sicherheitsverletzungen und ermöglicht eine schnellere Reaktion auf Bedrohungen, um die Integrität des Netzwerks zu schützen. **
Ähnliche Suchbegriffe für Intrusion Detection System
-
Finke, Nicolas: Karl May auf der Bühne - Band IVKarl May auf der Bühne - Band IV , Seit den 1950er-Jahren haben Karl-May-Festspiele von Bad Segeberg bis Elspe Tradition - Hunderttausende pilgern heute Jahr für Jahr zu mehr als zehn Freilichtbühnen im gesamten deutschsprachigen Raum. Stars wie Pierre Brice, Alexander Klaws, Gojko Mitic, Wayne Carpendale oder Claus Wilcke hauchten Karl Mays Figuren in zahlreichen Bühnenfassungen Leben ein. Winnetou zum Anfassen - das begeistert das Publikum bereits seit den 1910er-Jahren, als Mays Apatschenhäuptling erstmals auf einer Bühne Leben eingehaucht wurde. "Die von May gezeichneten Charaktere haben einen unbestrittenen literarischen Wert. Wenn alle diese Leute in ihrer Originalkleidung vor uns auf die Bühne treten könnten, welch' eine bunte und interessante Versammlung das gäbe!" - Dies las man bereits 1899 in der Tageszeitung "Luxemburger Wort". Bis Winnetou, Old Shatterhand und weitere Helden aus Karl Mays Traumwelten erstmals auf der Bühne zu erleben waren, vergingen noch einige Jahre, doch schon damals, zu Lebzeiten Karl Mays, stand fest: Die Faszination der Werke Karl Mays war ungebrochen, sie waren für Theatermacher ein gefundenes Fressen. Im vierten Band von "Karl May auf der Bühne" lassen die Autoren Nicolas Finke und Reinhard Marheinecke die Karl-May-Bühnengeschichten der Festspiele in Mörschied, Pluwig oder Pullman City (Niederbayern) Revue passieren. Ebenso dokumentieren die Autoren zahlreiche Karl-May-Inszenierungen, die seit der ersten Hälfte des 20. Jahrhunderts auf internationalem Terrain zur Aufführung gelangten - ob im heutigen Holland, Ungarn und Kroatien, in der Schweiz, in Tschechien oder in den USA. Beeindruckend und mindestens so spannend wie Karl Mays Wildwest-, Balkan- und Orientgeschichten gerieten darüber hinaus jene Stücke, die sich der facettenreichen Lebensgeschichte des sächsischen Schriftstellers widmeten, von frühen Inszenierungen in den 1930er-Jahren bis zu Tourneen von und mit Schauspielern wie Ilja Richter und Dietmar Mues, der in einem Interview sagte: "Karl May müsste man in einem Zirkuszelt aufführen." Zahlreiche farbige und SW-Abbildungen. , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 202411, Produktform: Leinen, Beilage: Hardcover (laminierter Pappband mit Gold-Veredelung), Titel der Reihe: Karl May auf der Bühne#4#, Autoren: Finke, Nicolas~Marheinecke, Reinhard, Seitenzahl/Blattzahl: 400, Keyword: 20. Jahrhundert; Apatschen; Blutsbrüder; Bühnengeschichte; Claus Wilcke; Festspiele; Freilichtbühne; Freundschaft; Georg Thomalla; Gojko Mitic; Indianer; Interview; Karl May; Karl-May-Festspiele; Old Shatterhand; Pierre Brice; Silbersee; Wayne Carpendale; Winnetou, Fachschema: Regisseur - Regie~Drama / Theater~Theater, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 31, Gewicht: 1982, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie kann man ein effektives Intrusion Detection System in einem Unternehmensnetzwerk implementieren, um die Sicherheit vor unerlaubten Zugriffen zu gewährleisten?
1. Implementierung eines Netzwerk-Monitoring-Tools zur Überwachung des Datenverkehrs. 2. Einrichtung von Alarmen für verdächtige Aktivitäten und ungewöhnliche Muster. 3. Regelmäßige Aktualisierung und Anpassung des IDS, um neue Bedrohungen zu erkennen. **
-
Wie können Unternehmen effektiv ihre Netzwerke vor unerlaubten Zugriffen schützen und welchen Beitrag kann ein Intrusion Detection System dazu leisten?
Unternehmen können ihre Netzwerke effektiv vor unerlaubten Zugriffen schützen, indem sie Firewalls, Verschlüsselungstechnologien und regelmäßige Sicherheitsupdates implementieren. Ein Intrusion Detection System kann dazu beitragen, verdächtige Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und potenzielle Sicherheitsvorfälle frühzeitig zu identifizieren, um schnelle Gegenmaßnahmen ergreifen zu können. Durch die Kombination von präventiven Maßnahmen und proaktiven Sicherheitslösungen wie einem Intrusion Detection System können Unternehmen ihre Netzwerke effektiv schützen und die Sicherheit ihrer Daten gewährleisten. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.